Détecter par invariants d’état
La communication décrit une méthode d’amélioration de la sensibilité de détection d’attaques sur systèmes industriels par invariants tenant compte de l’état du procédé.
Source · USENIX Security Symposium, 14 août 2024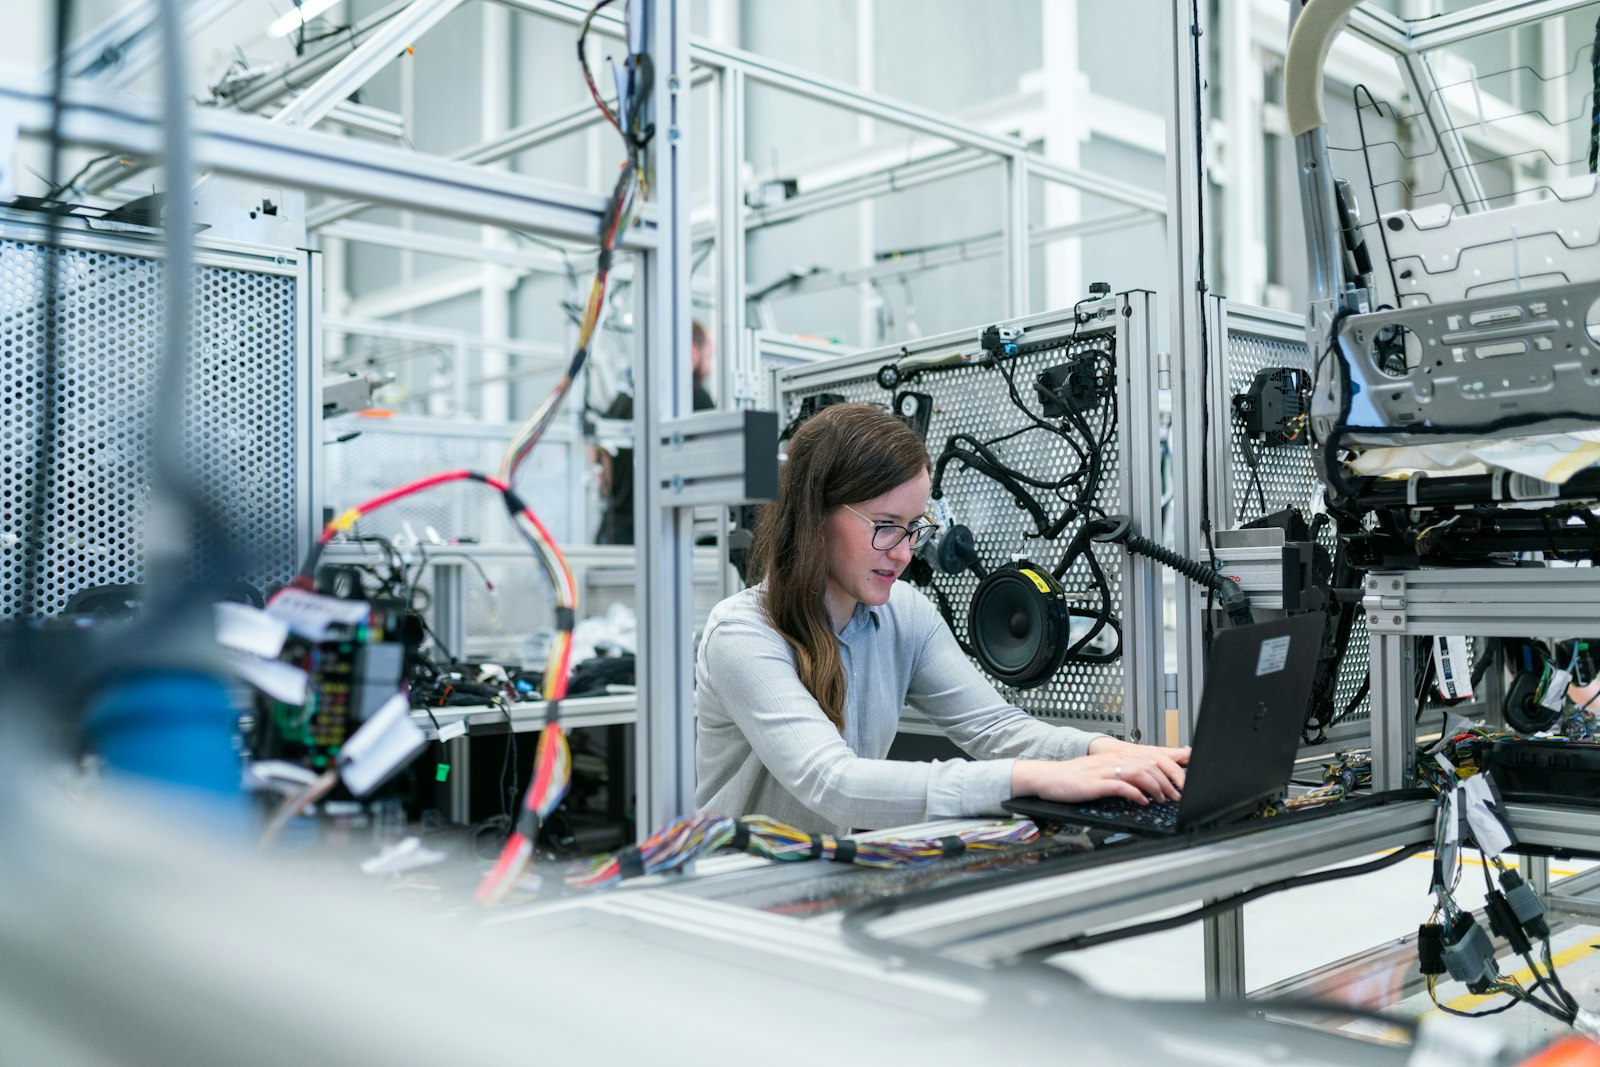
Huit missions dans la peau d’un analyste cybersécurité OT : cartographier un réseau d’usine, classer ses systèmes, détecter sans perturber, arbitrer un correctif impossible, conduire un incident sur une ligne en production et défendre une trajectoire de mise en conformité.
Un inventaire d’actifs OT et une matrice de flux que vous avez construits vous-même, pas récupérés d’un outil.
Un découpage en zones et conduits argumenté, aligné sur la logique IEC 62443 et sur la méthode de classification de l’ANSSI.
Un plan de détection passive assorti d’une ligne de base, de cas d’usage d’alerte et de ce que vous acceptez de ne pas voir.
Une décision documentée de non-application d’un correctif, avec mesures compensatoires, date de revue et signataire.
Une main courante d’incident tenue heure par heure, séparant faits, hypothèses et décisions.
Une trajectoire chiffrée de mise en conformité, défendable devant une direction de site et un juriste.
Construisez une expérience concrète et la confiance pour la suite.
Quelques étapes pour commencer
Créez votre compte et ouvrez la mission.
Traitez chaque mission comme le métier se pratique vraiment.
Voyez ce que votre travail a montré, cité depuis ce que vous avez écrit.
Emportez la preuve dans vos candidatures et vos entretiens.
De nos partenaires
Ce que vous maîtriserez
Ce que vous devez maîtriser
Market signals
Signaux de marché vérifiés — sources publiques
La communication décrit une méthode d’amélioration de la sensibilité de détection d’attaques sur systèmes industriels par invariants tenant compte de l’état du procédé.
Source · USENIX Security Symposium, 14 août 2024En baisse de 18 % sur un an, pour 2 209 signalements et 1 366 incidents caractérisés.
Source · ANSSI, Panorama de la cybermenace 2025 (11 mars 2026)Contre environ 500 opérateurs sous le régime précédent, dont près de 1 500 collectivités territoriales.
Source · Sénat, rapport de la commission spéciale (2025)Et 43 % dans les grandes entreprises : le mainteneur extérieur est un sujet d’architecture, pas de contrat.
Source · CESIN × OpinionWay, baromètre 11e édition (janvier 2026)Sur 81 % d’entreprises déclarant un impact business : en industrie, l’incident se mesure en heures de ligne arrêtée.
Source · CESIN × OpinionWay, baromètre 11e édition (janvier 2026)Classification ANSSI en trois classes de criticité, doctrine de détection industrielle, guide CLUSIF de septembre 2025, série IEC 62443 : le métier n’attend pas un outil, il attend des professionnels qui appliquent ces référentiels.
Source · ANSSI, CLUSIF, IECEstimation ANSSI/CLUSIF citée par le rapport sénatorial ; le coût macroéconomique était évalué à 2 milliards d’euros pour 2022.
Source · Sénat, rapport de la commission spéciale (2025)Découvrez comment les situations prennent vie

cyber.gouv.fr
L’état de la menace tel que l’agence le mesure : 3 586 événements traités, 1 366 incidents, et une lecture sectorielle qui explique pourquoi l’industrie doit se préparer avant d’être visée.
messervices.cyber.gouv.fr
La méthode qui remplace l’intuition par une classe : criticité 1, 2 ou 3, et des mesures proportionnées que l’on peut défendre devant un directeur d’usine.
messervices.cyber.gouv.fr
Pourquoi la détection en atelier est d’abord passive, ce qu’une sonde peut voir, et ce qu’elle ne verra jamais sans cartographie préalable.
clusif.fr
Le dossier technique de la communauté française : cartographie, appréciation des risques, architecture, recette de sécurité et maintien en conditions de sécurité.
senat.fr
Le changement d’échelle expliqué par le législateur lui-même : d’environ 500 opérateurs à environ 15 000 entités concernées, et ce que cela implique pour un site industriel de taille intermédiaire.
iec.ch
La grammaire internationale des zones et des conduits, des niveaux de sécurité SL 1 à SL 4 et du partage des responsabilités entre exploitant, intégrateur et constructeur.
lemondeinformatique.fr
Les vecteurs réels : hameçonnage 55 %, exploitation de failles 41 %, attaque via un tiers 35 % — et 28 % des entreprises attaquées déclarant une perturbation de production.
messervices.cyber.gouv.fr
Le capteur connecté posé « juste pour mesurer » est un point d’entrée. Le guide qui traite l’IIoT comme un système à part entière, et non comme un accessoire.
Ouvrez une mission pour voir ce que vous allez produire
Aperçu du programme
Task 1
Task 2
Task 3
Task 4
Task 5
Task 6
Task 7
Task 8
Ligne d’arrivée
Témoignages de professionnels qui ont vécu des missions équivalentes
“La mission 4 m’a retourné le cerveau : j’avais appris qu’une faille critique se corrige sous 48 heures, et j’ai découvert qu’en atelier la bonne réponse peut être de ne pas corriger, à condition de savoir écrire pourquoi et ce qu’on met…”
Sofiane K.
Étudiant en réseaux et sécurité
Vers un poste d’analyste SOC industriel
“La mission 6 est la première fois qu’on m’a mise en situation d’arrêter — ou non — une ligne de production. On comprend en dix minutes que la sécurité informatique n’est pas la première priorité d’un site : la sûreté des personnes…”
Marion D.
Alternante cybersécurité
Groupe industriel, site de production
“Ces simulations m'ont aidée à projeter ce que serait mon premier poste. Très concret.”
Inès K.
Étudiante M2
Sciences Po
“Le format est addictif et utile en entretien.”
Adrien L.
Diplômé école d'ingé
INSA Lyon
“L'outil idéal pour tester un métier avant de s'engager.”
Maya T.
En reconversion
—
Témoignages de professionnels qui ont vécu des missions équivalentes
“La mission 4 m’a retourné le cerveau : j’avais appris qu’une faille critique se corrige sous 48 heures, et j’ai découvert qu’en atelier la bonne réponse peut être de ne pas corriger, à condition de savoir écrire pourquoi et ce qu’on met…”
Sofiane K.
Étudiant en réseaux et sécurité
Vers un poste d’analyste SOC industriel
Faites le travail, gardez la preuve.